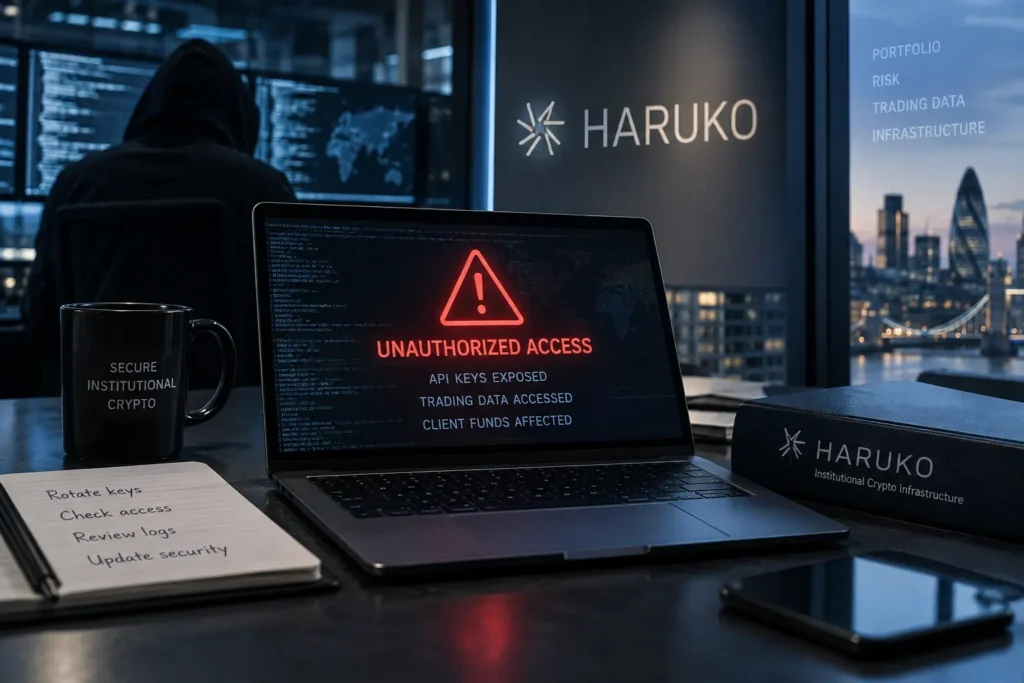
Haruko joutui kyberhyökkäyksen kohteeksi, ja iskun seurauksena osa asiakkaiden varoista on hävinnyt. Lontoolainen kryptoalan teknologiayhtiö kertoi, että hyökkäys vaikutti 15 asiakkaaseen. Yhtiö palvelee institutionaalisia toimijoita, joten uutinen kiinnostaa koko alaa. Tässä ovat faktat.
Mitä tapahtui, kun Haruko joutui kyberhyökkäyksen kohteeksi?
Lontoossa toimiva Haruko tarjoaa salkku-, riski- ja kauppadatainfrastruktuuria institutionaalisille kryptoyrityksille. Yhtiön työkalut istuvat hedge-rahastojen ja pörssien välissä, joten palveluun kertyy paljon arkaluonteista dataa. Coindeskin mukaan hyökkääjät käyttivät hyväksi haavoittuvuutta yhdessä yhtiön prosessista. Teknologiajohtaja Adam Carlile kuvasi tapausta kohdennetuksi hyökkäykseksi, joka osui nimenomaan Harukoon.
Hyökkääjät onnistuivat irrottamaan käyttäjän käyttöoikeustunnisteen ja keräsivät sen avulla prosessin muistissa olevaa tietoa. Coindeskin mukaan Haruko ajaa palvelujaan omilla fyysisillä palvelimillaan eikä pilvipalvelussa, jossa olisi enemmän valmiita suojakontrolleja. Se selittää osaltaan, miksi yksi haavoittuva kohta riitti.
Yhtiö sulki haavoittuvuuden ja uusi palvelinpuolen salaisuudet. Lisäksi se kehottaa asiakkaita kierrättämään yhdistetyt avaimet ja tarkistamaan, ettei tietoja ole viety luvatta. Kriisiviestinnässä avoimuus on tärkeää, ja Haruko on kertonut ainakin asiakasmäärän.
Kun Haruko joutui kyberhyökkäyksen kohteeksi, hyökkäysmäärät olivat kryptoalalla jo ennätystasolla. TRM Labs laski alkuvuodelle 2026 ennätykselliset 207 hakkerointia, vaikka varastettu summa jäi 972 miljoonaan dollariin. Infrastruktuuriin kohdistuneet iskut olivat vain noin 15 prosenttia tapauksista, mutta niistä tuli noin 76 prosenttia tappioista.
Mitä hyökkääjät saivat käsiinsä?
Coindesk uutisoi tapauksesta 18. syyskuuta. Yhtiö ei ole kertonut hyökkäyksen tarkkaa ajankohtaa, eikä viranomaisten osallistumisesta ole mainintaa.
Hyökkääjät saivat käsiinsä vain luku -oikeuksilla toimivia pörssien API-tietoja, kaupankäyntidataa ja käyttöoikeustunnisteita. Lisäksi asiakkaiden varoja katosi pieni määrä. Haruko ei ole kertonut summaa.
Käyttöoikeustunniste on avain, joka kertoo järjestelmälle, kuka pyytää tietoa. Kun tunniste päätyy vääriin käsiin, järjestelmä voi luulla hyökkääjää oikeaksi käyttäjäksi. Siksi tunnisteet pitää säilyttää huolellisesti ja vaihtaa nopeasti, jos vuoto on mahdollinen.
Vain luku -avain ei sinänsä siirrä rahaa. Se paljastaa kuitenkin positiot, kaupat ja toimintatavat, ja se on hyökkääjälle arvokasta tietoa. Yhtiö ei ole kertonut tarkasti, miten varat päätyivät varastetuiksi.
Sana pieni on suhteellinen, koska luku puuttuu. Institutionaalisilla toimijoilla positiot ovat usein suuria, joten pienikin osuus voi tarkoittaa merkittävää rahamäärää. Siksi tappioiden todellinen koko selviää vasta, kun asiakkaat kertovat oman tilanteensa.
Vertailukohtaa löytyy läheltä. Elokuussa Nesa-tapauksessa tokenin hinta romahti hakkeroinnin jäljiltä noin 40 prosenttia, vaikka pörssejä ei murrettu. Harukon tapaus on toisenlainen, koska maalina oli infrastruktuuripalvelu eikä yksittäinen token.
Haruko joutui kyberhyökkäyksen kohteeksi: miksi juuri nämä 15 asiakasta?
Useiden raporttien mukaan iskun kohteeksi joutuivat asiakkaat, jotka eivät olleet ottaneet käyttöön IP-osoitteiden sallittulistaa. Se rajaa API-liikenteen vain hyväksyttyihin osoitteisiin. Haruko suosittelee asetusta nyt kaikille asiakkailleen, koska se antaa parhaan suojan.
Sallittulista on yksinkertainen mutta tehokas. Vaikka hyökkääjä saisi avaimen käsiinsä, palvelu torjuu pyynnöt tuntemattomasta osoitteesta. Suoja ei silti korvaa muita toimia, kuten avainten säännöllistä vaihtamista.
Yhtiön asiakaslistalla on tunnettuja nimiä, mutta kaikki eivät kärsineet. GSR kertoi, ettei sitä ole koskettanut mikään huhuttu tietomurto. Myös 3iQ Digital Assets sanoi varojensa olevan täysin turvassa. Muut verkkosivulla mainitut asiakkaat eivät ole kommentoineet.
Raporttien mukaan tappiot osuivat lähinnä pienempiin hedge-rahastoihin, joiden turvakontrollit ovat kevyemmät. Se ei ole yllätys, sillä pienissä tiimeissä turvatoimet jäävät usein vähemmälle. Haruko joutui kyberhyökkäyksen kohteeksi, mutta asiakkaiden omat asetukset näyttävät ratkaisseen, kuka kärsi.
Mitä tämä kertoo kryptoalan kyberturvallisuudesta?
Tapaus muistuttaa toimittajariskistä, jota kryptoalalla vähätellään helposti. Kun institutionaalinen yritys antaa API-avaimensa ulkopuolisen palvelun käyttöön, sen turvallisuus on osittain toisen yhtiön varassa. Britannian kyberturvallisuuskeskus kehottaa organisaatioita hallitsemaan toimitusketjunsa riskejä järjestelmällisesti.
Palvelinvalinta herättää myös keskustelua. Fyysiset palvelimet antavat yhtiölle täyden hallinnan, mutta suojakerrokset on rakennettava itse. Pilvipalvelut tarjoavat valmiita kontrolleja, vaikka eivät ne aukottomia ole.
Kryptomarkkinan institutionaalistuminen tuo mukanaan uudenlaisia riskejä. Kun pankit, hedge-rahastot ja teknologiayhtiöt kytkeytyvät toisiinsa rajapintojen kautta, yksi heikko lenkki voi vaikuttaa useaan toimijaan. Harukon tapaus näyttää tämän pienoiskoossa: yksi yhtiö, 15 asiakasta.
Lisäksi kannattaa muistaa, mistä uhka tulee. TRM Labsin luvuissa infrastruktuurihyökkäykset ovat harvinaisempia mutta kalliimpia kuin älysopimusvirheet. Harukon tapaus sopii tähän kuvioon, sillä iskun kohteena oli palveluntarjoaja eikä yksittäinen protokolla.
Haruko joutui kyberhyökkäyksen kohteeksi: mitä käyttäjien kannattaa tarkistaa?
Institutionaaliset toimijat etsivät parhaillaan turvallisempia säilytystapoja. Esimerkiksi Deutsche Bank aloittaa bitcoin-säilytyksen instituutioille, jolloin varat pysyvät pankin säännellyssä järjestelmässä eikä ulkoisella pörssillä. Se ei poista API-riskejä, mutta se kuvaa suuntaa.
Käytännön neuvot ovat yksinkertaisia. Ota sallittulista käyttöön, uusi avaimet ja anna niille vain tarvittavat oikeudet. Tarkista myös pörssitilien lokit epäilyttävän toiminnan varalta. Käytä lisäksi erillisiä avaimia seurantaan ja kaupankäyntiin.
Yksityissijoittajalle opetus on sama pienemmässä mittakaavassa. Salkku- ja veroseurantasovellusten API-avaimet kannattaa luoda vain lukuoikeuksilla ja poistaa käyttämättömät kokonaan. Sama pätee kaikkiin kolmannen osapuolen työkaluihin, joille annat pääsyn pörssitilillesi. Mitä vähemmän oikeuksia avaimella on, sitä vähemmän vahinkoa se voi aiheuttaa.
Haruko joutui kyberhyökkäyksen kohteeksi, ja tappioiden tarkka suuruus on yhä auki. Seuraava kysymys on, kuinka moni asiakas kertoo oman tilanteensa julkisesti. Onko sinun API-avaimillesi asetettu sallittulista, ja tiedätkö, kuka niitä käsittelee? Kerro kokemuksesi kommenteissa.